


Monolit IT Sp. z o.o.
ul. Warsztatowa 12, 81-341 Gdynia
tel. +48 58 763 30 00
tel. +48 58 763 30 10
e-mail: biuro@monolit-it.pl
21.09.2026
Udostępnij

Wybór modelu backupu nie jest decyzją o tym, gdzie kupić kolejne terabajty przestrzeni. To decyzja o tym, czy organizacja będzie potrafiła odzyskać dane, aplikacje i procesy po awarii, błędzie człowieka, sabotażu albo ataku ransomware.
Lokalizacja kopii ma znaczenie, ale o wyniku incydentu decydują również niezależność środowiska backupowego, ochrona tożsamości, retencja, przepustowość, kolejność odtwarzania oraz regularne testy. Dlatego backup lokalny, chmurowy i hybrydowy należy porównywać przez wymagania biznesowe, profil ryzyka i całkowity koszt odzyskania działania — nie przez samą cenę pamięci masowej.
W skrócie: model lokalny może zapewnić dużą kontrolę i szybkie odtwarzanie, model chmurowy ułatwia separację geograficzną i elastyczne skalowanie, a model hybrydowy łączy dwie ścieżki odzyskiwania. Żaden z nich nie jest bezpieczny automatycznie. Wartość kopii potwierdza dopiero odtworzenie wykonane w wymaganym czasie i z zachowaniem integralności danych.
 Organizacja wybiera nie tylko miejsce przechowywania kopii, lecz także sposób odzyskania działania w różnych scenariuszach awarii.
Trzy modele ochrony danych
Backup lokalny przechowuje kopie w infrastrukturze kontrolowanej przez organizację: na dedykowanych urządzeniach, macierzach, serwerach, nośnikach taśmowych albo zasobach w drugim własnym ośrodku. Zapewnia bezpośrednią kontrolę nad sprzętem, siecią i dostępem fizycznym. Może też skracać odtwarzanie dużych wolumenów, ponieważ dane nie muszą wracać przez łącze zewnętrzne.
Backup chmurowy zapisuje kopie w usłudze zdalnego dostawcy. Ułatwia elastyczne zwiększanie pojemności i oddzielenie kopii od lokalnego zdarzenia, lecz separacja geograficzna, liczba kopii i nieusuwalność zależą od wybranej usługi oraz konfiguracji. Samo wskazanie chmury jako celu nie gwarantuje odporności ani wymaganej dostępności.
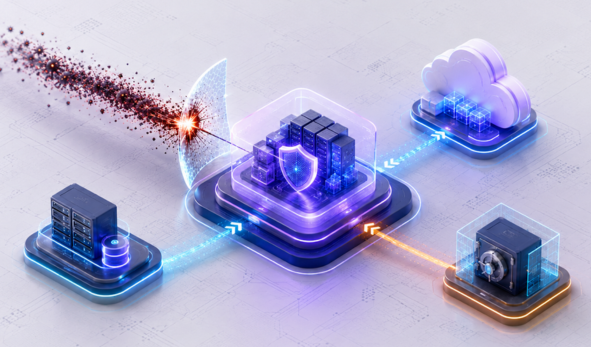
Backup hybrydowy łączy warstwę lokalną i zewnętrzną. Często oznacza szybką kopię blisko systemów produkcyjnych oraz dodatkową kopię w odseparowanej lokalizacji lub chmurze. Dzięki temu organizacja może korzystać z krótkiej ścieżki odtwarzania przy typowej awarii i z niezależnej kopii przy utracie całej lokalizacji albo naruszeniu środowiska lokalnego.
Replikacja tworzy aktualną lub niemal aktualną kopię danych w drugim systemie. Pomaga utrzymać dostępność, ale może szybko przenieść błędny zapis, usunięcie lub zaszyfrowanie. Archiwum służy długoterminowemu zachowaniu informacji zgodnie z wymaganiami biznesowymi lub prawnymi. Backup ma umożliwić powrót do użytecznego stanu z określonego momentu. Dojrzała strategia może wykorzystywać wszystkie trzy mechanizmy, lecz nie powinna traktować ich zamiennie.
 Każdy model inaczej rozkłada kontrolę, szybkość odtwarzania, zależność od sieci i odporność na zdarzenia lokalne.
Punktem wyjścia nie jest technologia, lecz wpływ utraty usługi na działalność. Dwie aplikacje o podobnym wolumenie danych mogą wymagać zupełnie innych strategii, jeśli jedna obsługuje sprzedaż, a druga przechowuje materiały referencyjne.
RTO (Recovery Time Objective) oznacza maksymalny akceptowalny czas przywrócenia usługi. Na rzeczywisty czas składają się nie tylko transfer i odczyt danych, ale także przygotowanie infrastruktury, odtworzenie konfiguracji, uruchomienie zależności, weryfikacja bezpieczeństwa oraz akceptacja właściciela biznesowego.
RPO (Recovery Point Objective) określa maksymalną akceptowalną utratę danych wyrażoną czasem. Krótkie RPO wymaga częstszych kopii lub mechanizmów ciągłej ochrony danych, ale zwiększa obciążenie, zużycie przestrzeni i znaczenie kontroli integralności.
Oprócz RTO i RPO należy uwzględnić tempo zmian danych, zależności aplikacji, dopuszczalny czas pracy w trybie ograniczonym, lokalizację użytkowników, dostępność łączy, wymagania retencji, obowiązki audytowe i zdolność zespołu do obsługi rozwiązania. Ważny jest też scenariusz awarii: usunięcie pliku, utrata hosta, awaria lokalizacji i ransomware wymagają różnych ścieżek odzyskiwania.
Sygnał do audytu: jeśli RTO i RPO funkcjonują wyłącznie w dokumentacji, a zespół nie potrafi wskazać zależności oraz czasu pełnego odtworzenia procesu, wybór platformy backupowej jest przedwczesny. Najpierw trzeba zweryfikować wymagania i realną gotowość do odzyskania działania.
 Architektura backupu powinna wynikać z krytyczności usług, RTO, RPO, przepustowości, ryzyka i sposobu odtwarzania.
Lokalna kopia jest szczególnie użyteczna, gdy organizacja musi szybko przywracać duże zbiory, ma ograniczoną przepustowość połączeń zewnętrznych albo pracuje z systemami, których odtworzenie wymaga bliskiego dostępu do infrastruktury. Może również zapewniać większą kontrolę nad lokalizacją danych, nośnikami i procesem ich fizycznego wycofania.
Model lokalny ułatwia przewidywanie wydajności, lecz przenosi na organizację odpowiedzialność za pojemność, cykl życia urządzeń, aktualizacje, monitoring, zasilanie, chłodzenie i bezpieczne usuwanie nośników. Z punktu widzenia finansowego oznacza zwykle większy udział CAPEX, czyli nakładów inwestycyjnych.
Kopia znajdująca się w tym samym budynku, tej samej sieci i pod kontrolą tych samych kont administracyjnych może nie przetrwać zdarzenia, które uszkodzi produkcję. Pożar, zalanie, przepięcie, kradzież lub ransomware mogą objąć oba środowiska. Dlatego lokalny backup wymaga dodatkowej separacji: innej strefy bezpieczeństwa, niezależnych poświadczeń oraz kopii poza lokalizacją albo offline.
Chmura pozwala uruchomić ochronę bez budowy kolejnej własnej serwerowni i elastycznie dostosowywać pojemność. Może też zapewnić geograficzne oddzielenie kopii, automatyzację retencji, wersjonowanie i funkcje nieusuwalności. Trzeba jednak potwierdzić, które mechanizmy są częścią usługi, które wymagają konfiguracji, a które pozostają odpowiedzialnością klienta.
Model chmurowy zmienia strukturę kosztów w stronę OPEX, czyli wydatków operacyjnych. Budżet obejmuje nie tylko przechowywanie, ale również żądania operacyjne, transfer, odzyskanie danych, klasy archiwalne, dodatkowe regiony, licencje i utrzymanie wymaganej przepustowości.
Dostawca chroni fizyczną platformę zgodnie z zakresem usługi, natomiast organizacja nadal odpowiada między innymi za konfigurację retencji, uprawnienia, konta uprzywilejowane, klucze szyfrujące, monitoring oraz sprawdzenie odtwarzania. Należy też znać czas pobrania dużego wolumenu, limity usługi i procedurę migracji kopii do innego rozwiązania. Vendor lock-in, czyli trudność lub koszt zmiany dostawcy, staje się ryzykiem dopiero wtedy, gdy nie został uwzględniony w architekturze i umowie.
Hybryda może połączyć szybkie odtwarzanie lokalne z kopią odseparowaną geograficznie. Pozwala też różnicować ochronę: inne zasady mogą dotyczyć krytycznej bazy transakcyjnej, inne archiwum, a jeszcze inne stacji roboczych czy usług SaaS.
Największą wartością nie jest samo posiadanie dwóch miejsc przechowywania, lecz niezależność ścieżek odzyskania. Jeśli oba repozytoria korzystają z tej samej tożsamości, tego samego narzędzia administracyjnego i jednej płaszczyzny zarządzania, atakujący nadal może objąć je jednym incydentem.
Model hybrydowy wymaga spójnego zarządzania retencją, szyfrowaniem, kluczami, monitoringiem i testami w dwóch środowiskach. Bez jednolitej polityki szybko powstają kopie o nieznanym właścicielu, różne okresy retencji i niejasna kolejność odtwarzania. Hybryda jest więc dobrym wyborem tylko wtedy, gdy organizacja potrafi utrzymać jej procesową i techniczną złożoność.

Atakujący nie musi szyfrować wszystkich kopii. Wystarczy, że przejmie konto z prawem ich usunięcia, skróci retencję albo wyłączy zadania backupowe na długo przed wykryciem incydentu. Dlatego system backupowy powinien mieć oddzielne konta administracyjne, wieloskładnikowe uwierzytelnianie, ograniczone uprawnienia, segmentację sieci i własny monitoring.
Szyfrowanie danych w transmisji i spoczynku chroni poufność, ale nie zastępuje kontroli dostępu ani retencji. Klucze powinny być zarządzane tak, aby utrata platformy backupowej nie oznaczała utraty możliwości odszyfrowania, a kompromitacja jednego konta nie pozwalała przejąć całego procesu.
Immutability, czyli czasowa nieusuwalność kopii, utrudnia jej zmianę lub skasowanie przed końcem ustalonego okresu. Kopia offline jest fizycznie albo operacyjnie odłączona od bieżącego środowiska. Mechanizmy te odpowiadają na różne ryzyka i wymagają testów — nieusuwalna kopia zawierająca uszkodzone dane nadal nie zapewni skutecznego odzyskania.
Pomocną regułą projektową jest 3-2-1-1-0: trzy egzemplarze danych, dwa rodzaje nośników, jedna kopia poza główną lokalizacją, jedna kopia offline lub nieusuwalna oraz zero niewyjaśnionych błędów po weryfikacji. Jest to punkt kontrolny, nie gotowa architektura. Konkretne rozwiązanie musi wynikać z ryzyka i wymagań usługi.
 Odporność na ransomware wymaga wielu niezależnych zabezpieczeń, a nie tylko drugiej lokalizacji danych.
Raport o wykonanym zadaniu potwierdza, że dane zostały zapisane. Nie potwierdza, że są kompletne, czytelne i wystarczą do uruchomienia procesu biznesowego. Test odtwarzania powinien obejmować reprezentatywne dane, konfigurację, klucze, zależności aplikacji, sieć, tożsamość i działanie kluczowych transakcji.
Odtworzenie pojedynczego pliku sprawdza tylko wąski scenariusz. Test DR (Disaster Recovery) weryfikuje odzyskanie działania po poważnej awarii: dostęp zespołu, kolejność uruchamiania usług, izolację czystego środowiska, integralność, komunikację oraz decyzję o dopuszczeniu systemu do pracy. Wynik powinien wskazywać rzeczywiście osiągnięte RTO i RPO, a nie wyłącznie deklaracje producenta.
Testy muszą być dostosowane do zmian w środowisku. Nowa wersja aplikacji, inny dostawca tożsamości albo zmiana schematu bazy może sprawić, że poprzednio poprawna procedura przestanie działać. Dlatego weryfikacja odzyskiwania jest procesem cyklicznym i powinna mieć właściciela po stronie technicznej oraz biznesowej.
 Test odtwarzania potwierdza nie tylko dostęp do danych, lecz także możliwość bezpiecznego uruchomienia usługi.
Konsekwencją tych błędów jest pozorne bezpieczeństwo: organizacja posiada wiele kopii, lecz w chwili incydentu nie wie, która jest czysta, kto może jej użyć i ile potrwa przywrócenie zależności. Audyt powinien więc oceniać zdolność do odzyskania działania, a nie wyłącznie liczbę udanych zadań backupowych.
Średniej wielkości organizacja korzysta z ERP, bazy danych i systemu plikowego obsługującego dokumenty. Analiza wykazuje, że typowe awarie wymagają szybkiego odtworzenia, natomiast scenariusz ransomware albo utraty lokalizacji wymaga kopii poza domeną produkcyjną.
Modelowo organizacja utrzymuje lokalne repozytorium do szybkiego przywracania oraz dodatkową kopię w odseparowanej usłudze zewnętrznej. Konta backupowe są oddzielone od administracji domeną produkcyjną, a część kopii ma kontrolowaną nieusuwalność. Test nie kończy się na uruchomieniu bazy: obejmuje logowanie, dokument, księgowanie i integrację z systemem zewnętrznym.
To przykład modelu hybrydowego, ale jego parametry zależą od silnika bazy, wolumenu, łączy, retencji, licencji i rzeczywistych RTO oraz RPO. Nie jest opisem konkretnego wdrożenia ani uniwersalną receptą.
 W modelu hybrydowym każda warstwa powinna chronić przed inną klasą zdarzeń i pozostawać możliwie niezależna od produkcji.
Organizacja z wieloma oddziałami przechowuje część danych lokalnie, a część w aplikacjach SaaS. Najpierw ustala, jakie możliwości retencji i odzyskiwania zapewniają dostawcy, a za jakie dane, konfiguracje i konta odpowiada sama. Następnie centralizuje kopie oddziałów w usłudze chmurowej i obejmuje ochroną krytyczne dane SaaS za pomocą niezależnego rozwiązania backupowego.
Model chmurowy ogranicza potrzebę utrzymywania urządzeń w każdym oddziale, ale zwiększa znaczenie tożsamości, łączy, konfiguracji regionów i kontroli kosztów odzyskania. Wybrane systemy mogą nadal otrzymywać lokalną pamięć podręczną kopii, jeśli wymaga tego czas odtworzenia. Ostateczna architektura jest więc wynikiem klasyfikacji usług, a nie jednolitej polityki dla całej organizacji.
TCO (Total Cost of Ownership), czyli całkowity koszt posiadania, powinien obejmować sprzęt lub subskrypcję, licencje, sieć, transfer, energię, utrzymanie, obsługę nośników, monitoring, testy, pracę zespołu, audyty i bezpieczne wycofanie danych. W chmurze trzeba uwzględnić również klasy przechowywania, opłaty operacyjne oraz koszt i czas masowego odtworzenia.
Najtańsza kopia może okazać się najdroższa, jeśli nie pozwala dotrzymać RTO albo wymaga wielodniowej pracy ekspertów. Z kolei nadmiernie rozbudowana ochrona wszystkich danych generuje koszt bez proporcjonalnej redukcji ryzyka. Racjonalny budżet różnicuje usługi według krytyczności i wartości odzyskania.
Właściciele biznesowi określają skutki niedostępności i utraty danych. Zespół infrastruktury projektuje ścieżki kopii i odtwarzania, bezpieczeństwo ocenia tożsamość, izolację, szyfrowanie i monitoring, a prawnicy lub compliance ustalają wymagania retencji, lokalizacji i audytowalności. Jedna osoba powinna odpowiadać za spójność całej strategii oraz decyzje podczas odtwarzania.
Dostawca technologii może wspierać platformę, ale nie przejmuje odpowiedzialności za klasyfikację danych, poprawność RTO/RPO ani gotowość organizacji do działania w kryzysie. Te elementy wymagają wspólnych testów technicznych i biznesowych.
Wskaźniki powinny być analizowane razem. Wysoki odsetek udanych kopii nie rekompensuje braku testów, a krótki czas odtworzenia nie jest sukcesem, jeśli odzyskane dane są niespójne.
Backup lokalny zapewnia kontrolę i może skrócić typowe odtwarzanie, lecz wymaga ochrony przed wspólną domeną awarii. Backup chmurowy ułatwia separację i skalowanie, ale wprowadza zależność od konfiguracji, dostawcy, sieci oraz struktury opłat. Backup hybrydowy może połączyć dwie ścieżki odzyskania, jednak przynosi wartość tylko wtedy, gdy obie warstwy są naprawdę niezależne i zarządzane według jednej polityki.
Decyzję należy oprzeć na krytyczności usług, RTO, RPO, scenariuszach zagrożeń, zgodności, możliwościach zespołu i TCO. Najważniejsze pozostaje regularne potwierdzanie, że organizacja potrafi odzyskać działanie — w odpowiedniej kolejności, z czystych i integralnych danych.
Planujesz zmianę strategii backupu lub nie masz pewności, czy obecne kopie pozwolą dotrzymać RTO i RPO? Audyt środowiska backupowego Monolit IT pomoże ocenić zależności, odporność na ransomware, koszty oraz realne scenariusze odtwarzania - bez zakładania z góry jednego modelu technologicznego. Zapraszamy do kontaktu.