


Monolit IT Sp. z o.o.
ul. Warsztatowa 12, 81-341 Gdynia
tel. +48 58 763 30 00
tel. +48 58 763 30 10
e-mail: biuro@monolit-it.pl
05.10.2026
Udostępnij

Po ataku ransomware pierwsze pytanie brzmi zwykle: „czy mamy kopię?”. Zespół reagowania powinien zadać trudniejsze: „której kopii możemy zaufać, kto ma do niej dostęp i w jakim środowisku bezpiecznie ją sprawdzimy?”.
Cyber Recovery to podejście do odzyskiwania systemów po cyberataku, które zakłada, że środowisko produkcyjne, konta administracyjne, narzędzia zarządzania, a nawet część kopii zapasowych mogły zostać skompromitowane.
To rozróżnienie zmienia strategię odzyskiwania. Klasyczny backup chroni przede wszystkim przed utratą danych i awarią. Cyber Recovery zakłada, że napastnik mógł przejąć konta administracyjne, narzędzia zarządzania i samo środowisko kopii — a kompromitacja mogła rozpocząć się długo przed zaszyfrowaniem systemów.
Teza operacyjna: po cyberataku organizacja nie przywraca wyłącznie danych. Musi odbudować zaufanie do punktu odzyskania, tożsamości, konfiguracji i kolejności uruchamiania usług.
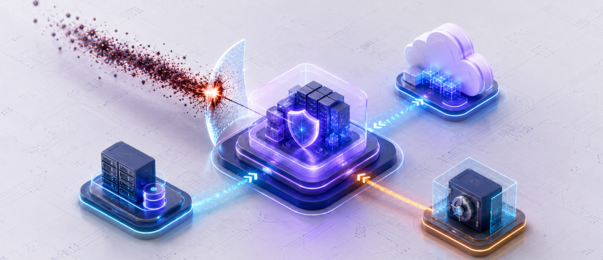
 Cyber Recovery chroni zaufany punkt danych i przygotowuje jego wykorzystanie po ataku.
Ochrona backupu przed ransomware staje się szczególnie ważna w dojrzałych atakach, ponieważ kopie zapasowe są jednym z celów napastnika. Może on usuwać punkty odtworzenia, skracać retencję, zmieniać harmonogramy, szyfrować repozytoria albo przejmować system zarządzający backupem. Jeżeli te same tożsamości i ścieżki administracyjne prowadzą do produkcji i kopii, jedno naruszenie otwiera obie strefy.
Atakujący może działać w środowisku przez pewien czas przed ujawnieniem. Najnowsza kopia może więc zawierać złośliwy kod, zmienioną konfigurację lub konto pozostawiające napastnikowi dostęp. Wybór punktu odzyskania jest decyzją opartą na osi czasu incydentu i analizie integralności, a nie prostym wskazaniem ostatniego udanego zadania.
Odtworzenie repozytorium danych to dopiero część pracy. Organizacja potrzebuje również czystych kont, bezpiecznych narzędzi, konfiguracji sieci, DNS, certyfikatów, kolejności uruchamiania i testów biznesowych. Bez tego kopia pozostaje zasobem, którego nie można pewnie wykorzystać.
Kto ogłasza izolację? Kto wybiera punkt odtworzenia? Kto zatwierdza powrót usługi? Jak traktowane są systemy, których integralności nie potwierdzono? Jeżeli odpowiedzi nie są zapisane i przećwiczone, presja incydentu wypełni lukę improwizacją.
Cyber vault to wydzielone środowisko przeznaczone do ochrony najważniejszych kopii przed wpływem zdarzeń w produkcji. W architekturze Dell PowerProtect Cyber Recovery strefa może być odseparowana fizycznie lub logicznie, a wymiana danych odbywa się w kontrolowanych oknach.
Operational air gap oznacza operacyjnie sterowaną przerwę w łączności. Połączenie potrzebne do replikacji jest otwierane zgodnie z polityką, a następnie zamykane. Nie jest to nośnik pozostający zawsze offline, ale ogranicza czas i liczbę dróg, którymi atak może dotrzeć do vaultu.
 Cyber vault ogranicza stałą łączność i oddziela zarządzanie od środowiska produkcyjnego.
Oddzielna sieć nie wystarczy, jeśli te same konta, stacje administracyjne, domena lub mechanizmy automatyzacji mają dostęp do obu środowisk. Projekt powinien objąć odrębność tożsamości, kontrolę uprzywilejowanych sesji, uwierzytelnianie wieloskładnikowe, ograniczenie dostępu fizycznego i rejestrowanie zmian.
Pytanie kontrolne: czy osoba, która utraciła konto administracyjne w produkcji, może tą samą drogą zmienić retencję albo politykę replikacji w vaultcie? Jeśli tak, izolacja jest niepełna.
Odseparowanie nie zwalnia z aktualizacji, monitoringu, zarządzania pojemnością i testów. Zaniedbane środowisko może być formalnie odłączone, a mimo to niezdolne do użycia w dniu incydentu.
W praktyce skuteczny projekt Cyber Recovery wymaga połączenia technologii Dell PowerProtect z architekturą sieci, modelem tożsamości, polityką backupu i procedurami odtworzeniowymi. Dlatego w projektach tego typu Monolit IT analizuje nie tylko samą warstwę kopii danych, ale całe środowisko, od którego zależy bezpieczny powrót usług po incydencie.
Niezmienność (immutability) oznacza, że dane nie mogą zostać zmienione ani usunięte przez określony czas zgodnie z przyjętą polityką. W ekosystemie PowerProtect mechanizmy retention lock mogą chronić kopie przechowywane w vaultcie przed skróceniem retencji lub usunięciem.
Zbyt krótka retencja może sprawić, że wszystkie dostępne punkty powstały już po kompromitacji. Zbyt długa podnosi koszt i komplikuje zarządzanie. Polityka powinna wynikać z krytyczności usług, ryzyka, wymagań dotyczących danych oraz realnego czasu, w którym organizacja może wykryć incydent.
Niezmienna kopia zachowuje stan z chwili zapisu. Jeśli już wtedy znajdował się w nim szkodliwy element, mechanizm wiernie go ochroni. Dlatego Cyber Recovery łączy retencję z analizą kopii i kontrolowanym odtworzeniem.
Dell CyberSense analizuje dane przechowywane w cyber vaulcie i pomaga wykrywać anomalie mogące świadczyć o masowej modyfikacji, korupcji lub szyfrowaniu. Celem nie jest magiczne wskazanie jednego bezbłędnego punktu, lecz dostarczenie zespołowi dodatkowego sygnału w dochodzeniu.
Alert wymaga interpretacji razem z telemetrią bezpieczeństwa, osią czasu incydentu, wiedzą o aplikacji oraz testami. Zmiana danych może być skutkiem ataku, ale może też wynikać z legalnej operacji biznesowej. Podobnie brak anomalii nie jest pełnym dowodem czystości systemu.
 Skuteczna ochrona wymaga kilku wzajemnie uzupełniających się warstw.
Bez analityki zespół może ręcznie przeglądać dużą liczbę punktów i zbiorów. Wskazanie podejrzanych okresów oraz obszarów pozwala skoncentrować testy tam, gdzie ryzyko jest większe, i szybciej przejść do odtworzenia w środowisku kontrolowanym.
Kompletne rozwiązanie nie jest pojedynczą funkcją produktu. Składa się z kilku warstw:
Każda warstwa odpowiada na inne pytanie. Vault zmniejsza powierzchnię ataku. Niezmienność utrudnia usunięcie punktu. CyberSense pomaga go ocenić. Clean room pozwala sprawdzić i odbudować system bez ponownego narażania produkcji.
Disaster Recovery (DR) koncentruje się na przywróceniu usług po poważnej awarii, np. utracie lokalizacji lub infrastruktury. Zwykle zakłada, że kopie i narzędzia administracyjne są zaufane. Cyber recovery zaczyna się od odwrotnego założenia: nie wiadomo jeszcze, którym danym, kontom i systemom można zaufać.
 Disaster Recovery przywraca dostępność, a Cyber Recovery musi dodatkowo odbudować zaufanie do danych.
W DR organizacja może odtworzyć najnowszą kopię i uruchomić usługę w lokalizacji zapasowej. Po cyberataku takie działanie mogłoby przywrócić kompromitację. Dochodzą więc: analiza osi czasu, wybór bezpiecznego punktu, odbudowa tożsamości, skanowanie i dodatkowe testy.
Clean room to izolowane środowisko przeznaczone do kontroli i odbudowy systemów przed ich powrotem do eksploatacji. Powinno mieć kontrolowany dostęp, własne reguły sieciowe, narzędzia analityczne oraz możliwość bezpiecznego testowania danych i aplikacji.
Cyber Recovery staje się szczególnie istotne tam, gdzie cyberatak może zatrzymać kluczowe procesy biznesowe, a samo posiadanie backupu nie daje wystarczającej pewności bezpiecznego odtworzenia.
Warto rozważyć takie podejście szczególnie wtedy, gdy:
Jeżeli którykolwiek z tych scenariuszy dotyczy Twojej organizacji, dobrym pierwszym krokiem jest audyt gotowości do Cyber Recovery. Eksperci Monolit IT mogą ocenić obecną architekturę backupu, model dostępu, odporność kopii na ransomware oraz przygotowanie organizacji do bezpiecznego odtworzenia usług >>.
W praktyce odporność na cyberatak nie kończy się jednak na warstwie backupu. Skuteczny model bezpieczeństwa powinien łączyć zdolność do odtworzenia danych z bieżącym monitoringiem zagrożeń i obsługą incydentów w ramach usług SOC oraz działaniami związanymi z wymaganiami NIS2 >>. Dlatego Cyber Recovery warto rozpatrywać jako jeden z elementów szerszej strategii cyberbezpieczeństwa organizacji.
Odzyskiwanie danych po ataku ransomware nie powinno zaczynać się od automatycznego przywrócenia najnowszej kopii. Najpierw trzeba ustalić zakres kompromitacji i wskazać punkt, któremu można zaufać.
Kolejność zależy od organizacji, ale dojrzały proces zwykle obejmuje:
 Odtwarzanie po cyberataku wymaga kontrolowanego procesu technicznego i decyzyjnego.
Historia modelowa a nie opis rzeczywistego klienta. Ransomware obejmuje część serwerów plikowych i konta administracyjne. Zespół zauważa również próby ingerencji w system kopii. Produkcja zostaje odizolowana, a vault pozostaje poza zasięgiem przejętych tożsamości.
CyberSense wskazuje okres nietypowej zmienności danych. Zespół wybiera wcześniejsze punkty, odtwarza je w clean roomie i zestawia z osią czasu incydentu. Najnowsza kopia zostaje odrzucona, mimo że technicznie była poprawna. Usługi wracają partiami po zmianie poświadczeń i testach właścicieli biznesowych.
Sednem scenariusza nie jest samo posiadanie izolowanej kopii. Jest nim zdolność podjęcia udokumentowanej decyzji pod presją.
Historia modelowa a nie opis rzeczywistego klienta. Organizacja medyczna musi ustalić kolejność odtworzenia systemów rejestracji, dokumentacji i diagnostyki. Najwyższy priorytet nie oznacza jednak automatycznie największego wolumenu danych.
W clean roomie zespół sprawdza wybrane kopie oraz zależności aplikacyjne. Odtworzenie odbywa się falami: najpierw tożsamość i usługi bazowe, później systemy krytyczne, następnie funkcje wspierające. Każdą falę zatwierdza właściciel procesu. Scenariusz pokazuje, że katalog danych w vaultcie musi być powiązany z katalogiem usług i kolejnością ich uruchamiania.
Zbyt szeroki zakres zwiększa pojemność, czas replikacji i liczbę zależności. Zbyt wąski może pominąć konfiguracje, klucze lub dane potrzebne do odbudowy. Selekcja powinna wynikać z analizy wpływu biznesowego i mapy usług.
Wspólne konta, domeny, stacje administratorów albo stałe wyjątki sieciowe osłabiają architekturę. Test powinien sprawdzić realne drogi dostępu, a nie tylko konfigurację deklarowaną.
Test skopiowania pliku nie potwierdza cyber recovery. Ćwiczenie powinno obejmować decyzję, wybór punktu, clean room, skanowanie, zależności, test biznesowy i kolejność uruchamiania.
CyberSense dostarcza sygnały, które należy włączyć do dochodzenia. Ostateczna decyzja wymaga kontekstu, odpowiedzialności oraz udokumentowanej akceptacji.
Na koszt wpływają pojemność i tempo zmian chronionych danych, retencja, infrastruktura vaultu, licencje, sieć, clean room, integracje, testy i kompetencje. Porównanie nie powinno ograniczać się do ceny dodatkowego repozytorium. Trzeba zestawić ją z wartością zdolności do odzyskania usług, gdy podstawowy backup jest przedmiotem ataku.
Wdrożenie można etapować: zacząć od usług o największym wpływie, zweryfikować replikację i izolację, przeprowadzić ćwiczenie, a następnie rozszerzać zakres. Każdy etap powinien mieć mierzalny wynik.
Pierwszym etapem nie musi być więc zakup kompletnego rozwiązania. W wielu organizacjach warto zacząć od analizy obecnego środowiska backupowego, usług krytycznych oraz scenariuszy ich bezpiecznego odtworzenia.
 Gotowość Cyber Recovery musi być mierzona podczas regularnych ćwiczeń.
Jeśli organizacja nie potrafi dziś odpowiedzieć na te pytania, właściwym pierwszym krokiem jest projekt koncepcyjny i audyt zdolności odzyskiwania. Monolit IT może pomóc powiązać architekturę Dell PowerProtect z katalogiem usług, modelem tożsamości i procedurą ćwiczeń - tak, aby vault był elementem realnej odporności, a nie osobnym magazynem kopii.
Dell Cyber Recovery odpowiada na ograniczenie klasycznego backupu: kopia może istnieć, a mimo to nie być bezpiecznym punktem powrotu. Cyber vault, operational air gap, niezmienność, CyberSense i clean room tworzą warstwy, które ograniczają wpływ ataku i porządkują decyzję o odtworzeniu.
Technologia nie zastąpi jednak mapy usług, odrębnych tożsamości, odpowiedzialności i ćwiczeń. Dopiero razem tworzą zdolność do bezpiecznego powrotu, gdy nie można ufać środowisku, z którego organizacja właśnie wychodzi.